Fraude conhecida como ClickFix imita testes de identificação e mensagens de erro para convencer internautas a executar comandos no computador
Ao procurar presentes de Natal na internet, um consumidor pode encontrar uma armadilha disfarçada de verificação de segurança. Em páginas que simulam testes para comprovar que o visitante é humano, criminosos pedem uma sequência de ações no teclado para instalar programas maliciosos. Conhecido como ClickFix, o golpe explora a familiaridade com essas verificações e foi descrito em uma reportagem publicada no domingo (15).
Em entrevista ao site The Guardian, Chris Fistonich, pesquisador da empresa de cibersegurança Malwarebytes, afirmou que os usuários não estão preparados para esse tipo de abordagem. Segundo ele, o costume de resolver testes Captcha diariamente, somado à confiança nos programas de segurança, favorece a ação dos criminosos.
A fraude transforma uma tarefa aparentemente rotineira em um meio de comprometer o computador. Por isso, a orientação apresentada na reportagem é fazer uma pausa e avaliar as instruções antes de executá-las. Caso o equipamento tenha sido comprometido, a recomendação é contatar imediatamente o banco e, depois, alterar as senhas, começando pelas contas mais importantes.
Como a falsa verificação funciona
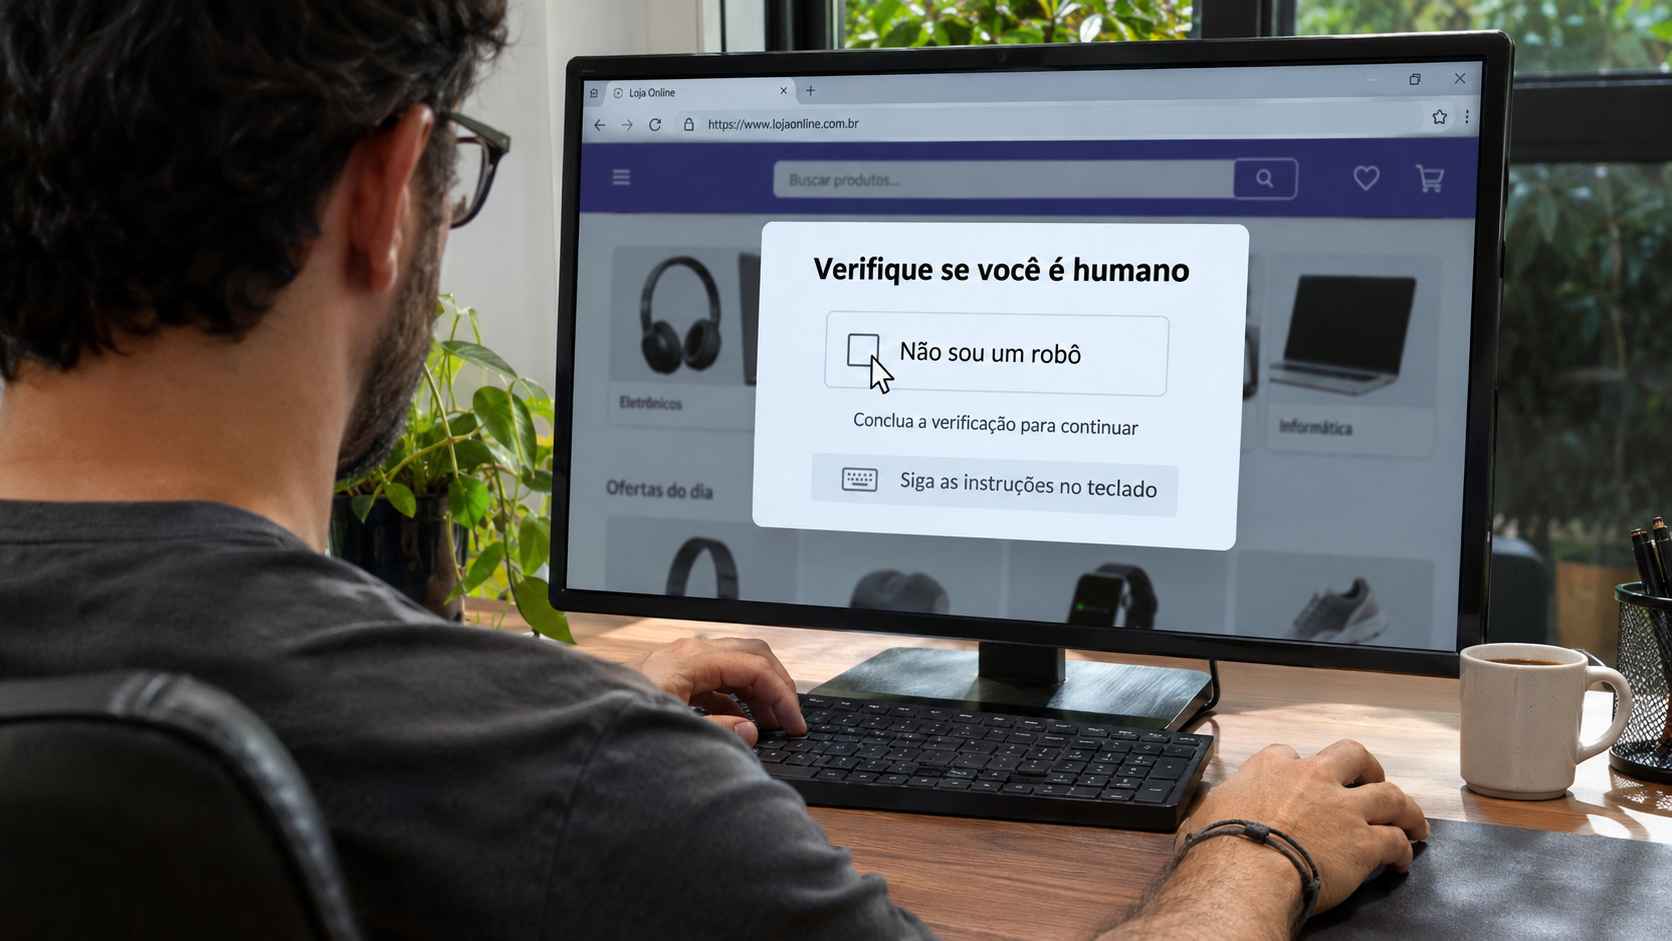
Os testes Captcha ajudam sites a distinguir pessoas de acessos automatizados. Normalmente, pedem ações como identificar bicicletas ou trens em fotografias, ou digitar números exibidos em uma imagem. O ClickFix reproduz essa aparência familiar, mas conduz o visitante a realizar tarefas no próprio sistema.
Em uma das versões descritas, a página solicita que o usuário confirme ser humano ao marcar uma caixa. Essa ação faz com que um código malicioso seja copiado para a área de transferência do computador. Em seguida, novas instruções apresentam a execução desse conteúdo como uma etapa necessária para concluir a verificação.
O visitante recebe, então, a orientação de abrir uma janela do Windows por meio de um atalho, colar o conteúdo e pressionar Enter. Dessa forma, acaba executando o comando preparado pelos criminosos. O que parecia apenas mais uma confirmação de identidade passa a permitir a instalação de um programa malicioso.
A armadilha depende, portanto, de convencer a pessoa a cumprir as instruções sem compreender seu efeito. Como o pedido aparece em um contexto associado à segurança, a vítima pode interpretar a sequência como uma exigência legítima para continuar acessando a página.
Mensagens de erro também escondem a armadilha
Além da falsa verificação, os criminosos usam avisos de problemas na exibição de páginas. Nessa variante, uma mensagem informa que algo deu errado e oferece instruções semelhantes para supostamente corrigir a falha. A justificativa muda, mas o mecanismo continua baseado na execução de comandos pelo visitante.
Fistonich classificou o ClickFix como uma das campanhas de programas maliciosos mais sofisticadas. O pesquisador também afirmou que essa seria a forma mais popular de infectar computadores naquele momento. Trata-se de uma avaliação atribuída ao especialista; o material fornecido não apresenta estatísticas para dimensionar essa posição.
Assim como outras fraudes, a abordagem se apoia em ações rápidas, realizadas sem uma análise cuidadosa do pedido. A aparência familiar da página e a promessa de liberar o acesso ajudam a conduzir o usuário até a etapa de execução.
Alguns programas de segurança conseguem bloquear sites maliciosos que contêm essas armadilhas. Ainda assim, a reportagem recomenda verificar quais proteções estão disponíveis no equipamento e prestar atenção às instruções recebidas durante a navegação, especialmente quando uma suposta verificação pede ações no sistema do computador.